SOC 24/7 con MDR y XDR para empresas en México.
Un equipo de analistas vigila tu entorno, investiga cada señal y ejecuta respuestas autorizadas ante amenazas reales. La plataforma XDR correlaciona endpoint, red, identidad y nube; el servicio MDR convierte esa visibilidad en contención y seguimiento 24/7.
¿Qué es un SOC 24/7 con MDR y XDR?
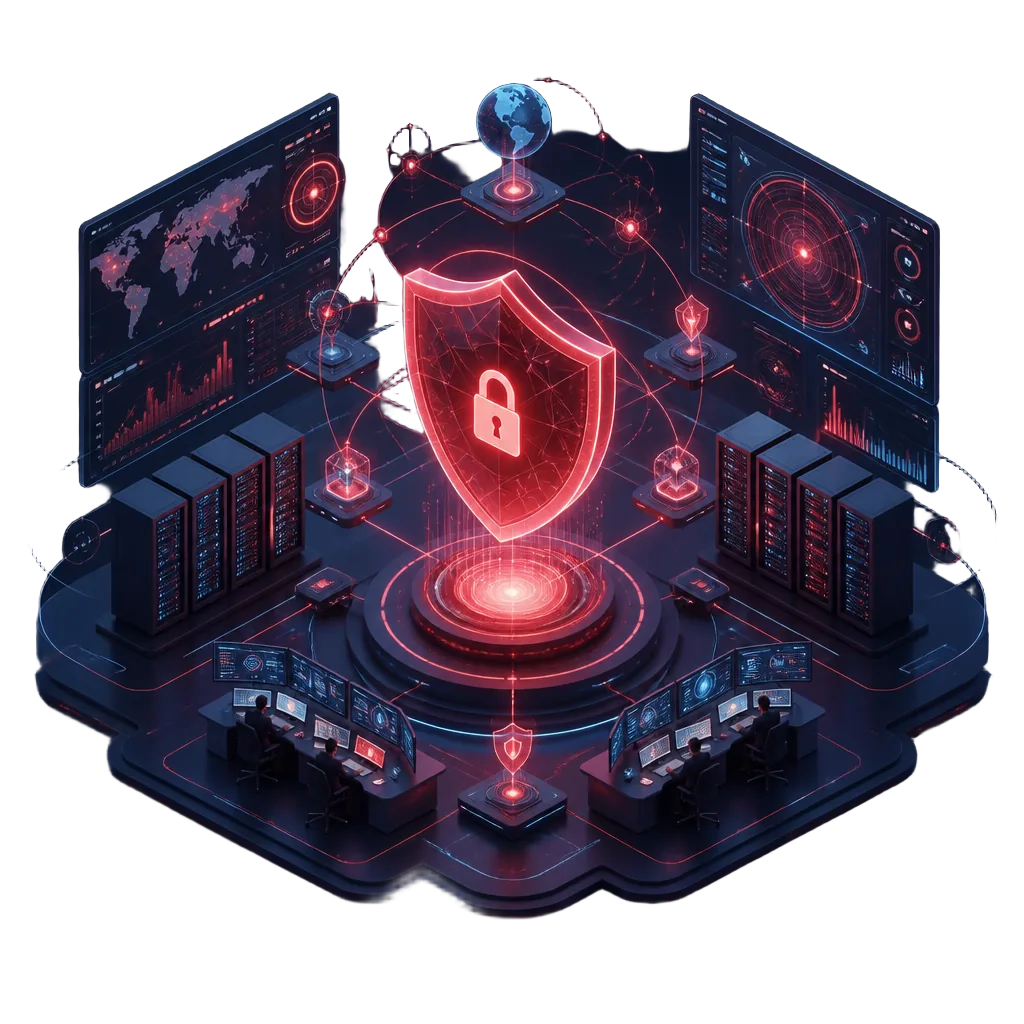
Un SOC 24/7 es un equipo de seguridad que monitorea, investiga y responde a incidentes de forma continua. MDR es el servicio administrado que ejecuta esa detección y respuesta; XDR es la plataforma que correlaciona señales de endpoint, red, identidad y nube para acelerar la contención.
Esta página cubre seguridad. Si también necesitas que el mismo equipo opere disponibilidad, infraestructura y cambios de red, conoce SNOCaaS. Ver operación conjunta SOC + NOC
Cómo opera el SOC 24/7 de BITS
Cada señal recorre cuatro etapas: monitoreo, detección, validación humana y respuesta. Tu equipo recibe incidentes priorizados y acciones claras, no una bandeja llena de alertas.
Monitoreo 24/7
Supervisión ininterrumpida de redes, endpoints, identidades y nube para encontrar anomalías y actividad sospechosa.
Detección de Amenazas
XDR correlaciona telemetría y comportamiento para detectar amenazas que una herramienta aislada no ve.
Análisis y Validación
Analistas de seguridad descartan falsos positivos, reconstruyen el ataque y determinan el riesgo real.
Respuesta y Recuperación
Con playbooks acordados, aislamos equipos, bloqueamos accesos y documentamos la recuperación del incidente.
Detectar no basta: hay que responder antes del impacto
El servicio combina cobertura continua, especialistas y controles de respuesta para reducir la exposición sin cargar más trabajo a tu equipo.
Reducción del tiempo de exposición
Disminuye drásticamente el tiempo que un atacante permanece oculto en tu red. Nuestros analistas detectan y contienen amenazas antes de que escalen.
- Detección proactiva 24/7
- Contención automatizada
- Threat hunting continuo
Soporte especializado sin sobrecarga
Evita la carga y el costo de crear turnos internos. Accede desde el primer día a un SOC para empresas con analistas especializados.
- Sin contratación ni capacitación
- Escalabilidad inmediata
- Reportes ejecutivos
Continuidad operativa protegida
Reduce el riesgo de interrupción ante ransomware, robo de credenciales y ataques dirigidos con contención coordinada y evidencia para recuperar la operación.
- Respuesta a incidentes
- Recuperación documentada
- Cumplimiento normativo
SOC interno, SIEM administrado, EDR, MDR y XDR: qué cubre cada modelo
La mayoría de las empresas no necesita más alertas: necesita que alguien las cierre. Así se comparan los modelos que verás en el mercado.
| Modelo | Qué cubre | Dónde se queda corto |
|---|---|---|
| SOC interno propio | Monitoreo con tu personal, tus herramientas y tu conocimiento del negocio. | Cubrir 24/7 exige de 6 a 8 analistas en turnos, además de años de madurez de procesos. |
| SIEM administrado | Recolección, normalización y correlación de logs con reglas de alerta. | Entrega alertas, no contención: tu equipo sigue investigando y respondiendo. |
| EDR administrado | Detección y contención en endpoints y servidores. | No observa red, identidad ni nube: el ataque que inicia en correo o SaaS pasa desapercibido. |
| MDR de BITS | Detección con IA, validación humana y respuesta ejecutada 24/7 con playbooks autorizados. | Requiere definir por escrito el alcance de contención permitido en tu entorno. |
| XDR de BITS | Un solo caso con endpoint, red, identidad y nube correlacionados y priorizados. | Necesita integrar fuentes: entre 1 y 2 semanas de onboarding antes de la detección activa. |
BITS puede operar MDR y XDR como servicio especializado de seguridad. Cuando también necesitas operación NOC e infraestructura bajo una sola guardia, el modelo indicado es SNOCaaS.
Por qué el tiempo de detección define el costo del incidente
Promedio global para identificar y contener una brecha
IBM Cost of a Data Breach Report 2024
Objetivo de contención en incidentes P1 del SOC de BITS
SLA contractual BITS por severidad
Analistas en turno operando desde Chihuahua
Centro de operaciones BITS
Capas que fortalecen tu SOC 24/7
El monitoreo de seguridad gana contexto cuando se conecta con endpoints, identidades, vulnerabilidades, nube y entornos industriales.

Conoce por dentro nuestro SOC 24/7.
Te mostramos en vivo cómo nuestros analistas detectan, validan y contienen amenazas — con tu propio caso de uso sobre la mesa.
- Tour guiado de 30 minutos
- Sin compromiso ni costo
- Caso de uso real con tu stack
- Reporte ejecutivo entregable
Operaciones protegidas 24/7 por BITS
Empresas en Chihuahua y México que confían su monitoreo, detección y respuesta a nuestro SOC.
Paseo Central – Chihuahua
Integración tecnológica para un complejo comercial, hotelero y corporativo.
- CCTV Digital IP de Misión Crítica
- Control de Acceso Avanzado
Grupo México
Seguridad y automatización para ambientes mineros exigentes.
- Monitoreo Integral con IA
- Reducción de Costos en Operación
Grupo Bafar
Servicios Administrados de red LAN/WAN y Seguridad Perimetral.
- Disponibilidad histórica documentada del 99.13%
- Optimización histórica de costos WAN
Partners y tecnologías que dominamos
Más sobre Detección y Respuesta Administrada
Artículos seleccionados de nuestro blog sobre operaciones de seguridad 24/7, threat hunting y respuesta a incidentes.
Preguntas frecuentes
Tu red nunca duerme. Nosotros tampoco.
Agenda un assessment de seguridad de 45 minutos. Evaluamos tu postura actual, identificamos brechas críticas y diseñamos un plan de protección 24/7 a tu medida.
NDA disponible sujeto a firma · Dirigido a C-Level y Directores de TI