Gobernanza de IA para empresas que ya usan ChatGPT y Copilot
Descubrimos tu Shadow AI, inventariamos modelos, datos y agentes, y aterrizamos políticas y controles técnicos con un calendario definido por alcance, dependencias y criterios de aceptación.
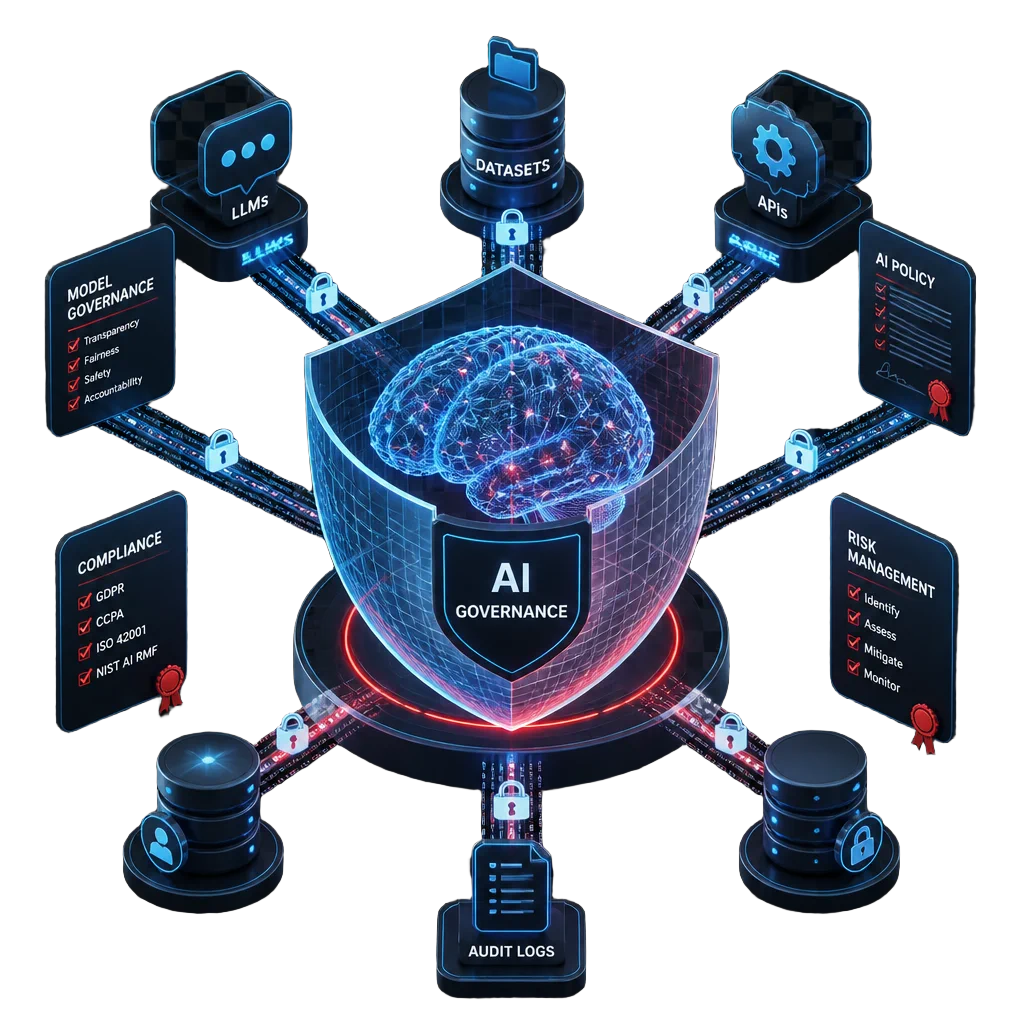
Tu empresa ya adoptó IA. Nadie escribió las reglas.
Un CTO autorizó Copilot para acelerar al equipo. Tres meses después, contratos, código propietario y datos de clientes han entrado y salido de LLMs de terceros — sin DLP, sin políticas, sin trazabilidad. No es un caso aislado: es el patrón 2026.
Fuga invisible de propiedad intelectual
Pegar un contrato o un fragmento de código en un LLM público equivale a publicarlo — y nadie del equipo de seguridad se entera.
Shadow AI sin inventario
Cada área compra su plug-in, agente o wrapper de IA. Sin discovery, no puedes proteger lo que no ves.
Seguridad y Gobernanza de IA por BITS
Inventario, política, controles técnicos y auditoría continua para que tu organización use IA con confianza y velocidad.
Checklist: 25 controles para Gobernanza de IA
Descarga la lista que usamos en assessments — alineada a NIST AI RMF e ISO/IEC 42001.
Sin gobernanza, la IA es riesgo. Con gobernanza, es ventaja competitiva.
Cambia entre los riesgos típicos del shadow AI y los controles que aplicamos en nuestro programa de Seguridad y Gobernanza de IA.
Inventario vivo de activos de IA
Modelos, datasets, APIs, agentes y prompts críticos — todos catalogados.
Políticas de uso aplicables
Qué se puede compartir con qué herramienta, por rol y por tipo de dato.
Controles técnicos por capa
DLP para IA, SSO, redacción de PII, sandboxes y gateways de prompts.
Auditoría continua
Logs, métricas de uso, reportes ejecutivos y evidencia lista para auditor.
Seis capacidades de gobernanza y seguridad de IA, de extremo a extremo
No es un firewall ni un sticker de compliance. Es un sistema operativo de IA segura: descubrimiento, política, defensa técnica y evidencia continua.
Inventario y discovery de activos de IA
Modelos, datasets, APIs, agentes y plug-ins en uso — descubrimos shadow AI desde navegador, red y nube.
- Discovery automatizado
- Mapa de dependencias
- Clasificación por riesgo
Políticas de uso y AI Acceptable Use
Qué se puede compartir, con qué herramienta y por rol — políticas aterrizadas que tu equipo realmente entiende.
- Plantillas por industria
- Aprobación de casos de uso
- Capacitación al equipo
Controles técnicos para IA generativa
DLP para LLMs, redacción de PII, SSO obligatorio, gateways de prompts y sandboxes para agentes.
- DLP para ChatGPT/Copilot
- Prompt firewall
- SSO + MFA
Defensa contra OWASP LLM Top 10
Mitigación de prompt injection, fuga de contexto, supply-chain de modelos, jailbreaks y data poisoning.
- Red-teaming a copilotos
- Pruebas de jailbreak
- Hardening de RAG
Auditoría y monitoreo continuo
Logs de prompts, métricas de uso, alertas de abuso y reportes ejecutivos listos para tu comité y auditor.
- Logging seguro
- SIEM para IA
- Reportes mensuales
Cumplimiento NIST AI RMF / ISO 42001
Mapa de tus controles contra NIST AI RMF, ISO/IEC 42001, EU AI Act y LFPDPPP. Evidencia lista para auditoría.
- Gap analysis
- Matriz de controles
- Evidencia para auditor
¿Quién decide qué hacen tus modelos, datos y agentes?
La adopción de IA no se detiene. La diferencia es si la gobiernas o si te gobierna a ti.
IA sin gobernanza
- VisibilidadCero · shadow AI por todos lados
- Datos sensiblesPegados en LLMs públicos
- Política de usoInexistente o ignorada
- AuditoríaSin logs, sin evidencia
Seguridad y Gobernanza de IA
- VisibilidadInventario continuo de activos IA
- Datos sensiblesDLP + redacción automática
- Política de usoAprobada, capacitada, aplicada
- AuditoríaLogs, métricas y evidencia lista
Necesitas un programa de gobernanza de IA si te identificas con esto
No necesitas frenar la innovación: necesitas operarla con criterio, evidencia y alineada a marcos internacionales.
- Tu equipo ya usa ChatGPT, Copilot, Gemini o Claude sin una política formal.
- Tienes copilotos internos, agentes o asistentes RAG sobre datos propios.
- Manejas información regulada (PII, salud, financiera, gobierno).
- Tu comité o consejo te está preguntando por riesgos de IA.
- Quieres anticiparte a NIST AI RMF, ISO/IEC 42001 o EU AI Act.
Empieza con un Assessment de IA definido por alcance
Diagnóstico de madurez, inventario y top 10 de riesgos accionables.
Cinco pasos para gobernar la inteligencia artificial en tu organización
Un ciclo claro y repetible, alineado a NIST AI RMF, para llevarte de la incertidumbre a la auditoría aprobada.
Inventario de activos de IA
Modelos, datasets, APIs, agentes y prompts críticos.
Evaluación de riesgos
OWASP LLM Top 10, mapeo a NIST AI RMF y matriz por proceso.
Políticas de uso
AI Acceptable Use por rol, capacitación y aprobación de casos.
Controles técnicos
DLP, SSO, gateways, sandboxes, red-teaming y hardening.
Auditoría continua
Logs, métricas, reportes ejecutivos y evidencia para auditor.
Adopta IA rápido, sin sorpresas para el consejo
Un programa de gobernanza de IA acelera la adopción responsable, reduce el riesgo regulatorio y protege tu activo más valioso: tu información.
Cumplimiento anticipado
NIST AI RMF, ISO/IEC 42001, EU AI Act y LFPDPPP — entrega evidencia antes de que el regulador la pida.
Adopción más rápida
Tu equipo deja de pedir permiso caso por caso: ya hay política, controles y casos de uso aprobados.
Confianza del consejo y del cliente
Demuestra control sobre tus modelos, datos y agentes — clave para ventas enterprise y contratos regulados.
La gobernanza de IA potencia el resto de tu stack de seguridad
Combínala con nuestros servicios para cubrir cada capa de tu operación, del dato al modelo.
SOC / MDR / XDR
Detección y respuesta 24/7 — ahora también para anomalías de uso de IA.
Zero Trust / ZTNA
Identidad y dispositivo verificados antes de acceder a cualquier modelo o API.
SASE / SSE
Inspección y DLP sobre el tráfico de tus usuarios hacia LLMs y SaaS de IA.
Gestión de Vulnerabilidades
Pipelines, librerías y supply-chain de modelos auditados continuamente.
Nube administrada
Arquitecturas seguras para entrenamiento, inferencia y RAG en AWS y Azure.
Mesa de servicio / ITSM
Flujo formal para solicitar y aprobar nuevos casos de uso de IA.
Stack vendor-neutral
Trabajamos con tus herramientas: Microsoft, Google, OpenAI, Anthropic, Fortinet, Palo Alto.
Equipo IA + seguridad
Arquitectos de IA y analistas de seguridad colaborando en cada engagement.
Playbooks listos
Plantillas de política, controles y red-teaming para acelerar tu programa.
Operación local en Chihuahua
Equipo en sitio en el norte de México coordinando con tu CISO y consejo.
Escenarios de seguridad y gobierno de IA
Explora referencias desde políticas de uso hasta controles técnicos y revisión continua. El alcance y los hallazgos se validan para cada organización.
Paseo Central – Chihuahua
Integración tecnológica para un complejo comercial, hotelero y corporativo.
- CCTV Digital IP de Misión Crítica
- Control de Acceso Avanzado
Grupo México
Seguridad y automatización para ambientes mineros exigentes.
- Monitoreo Integral con IA
- Reducción de Costos en Operación
Grupo Bafar
Servicios Administrados de red LAN/WAN y Seguridad Perimetral.
- Disponibilidad histórica documentada del 99.13%
- Optimización histórica de costos WAN
Más sobre Seguridad y Gobernanza de IA
Artículos seleccionados de nuestro blog para profundizar en riesgos, marcos regulatorios y controles para IA generativa.
Partners y tecnologías que dominamos
Sigue explorando
Servicios que se combinan con tu programa de gobernanza de IA para cubrir dato, identidad y red.
Preguntas frecuentes sobre gobernanza de IA
Gobierna tu IA antes de que un incidente lo haga por ti
Agenda una sesión con nuestro equipo. Revisamos tu adopción de IA, los riesgos críticos y definimos una hoja de ruta priorizada según la evidencia disponible.