Soluciones de Redes Definidas por Software (SDN) para Empresas
Centraliza y automatiza la operación de tu red de data center y campus. BITS integra controladores SDN, orquestación, API REST y políticas de seguridad para acelerar cambios, reducir errores manuales y administrar la infraestructura desde una sola plataforma.
¿Qué es una red definida por software (SDN)?
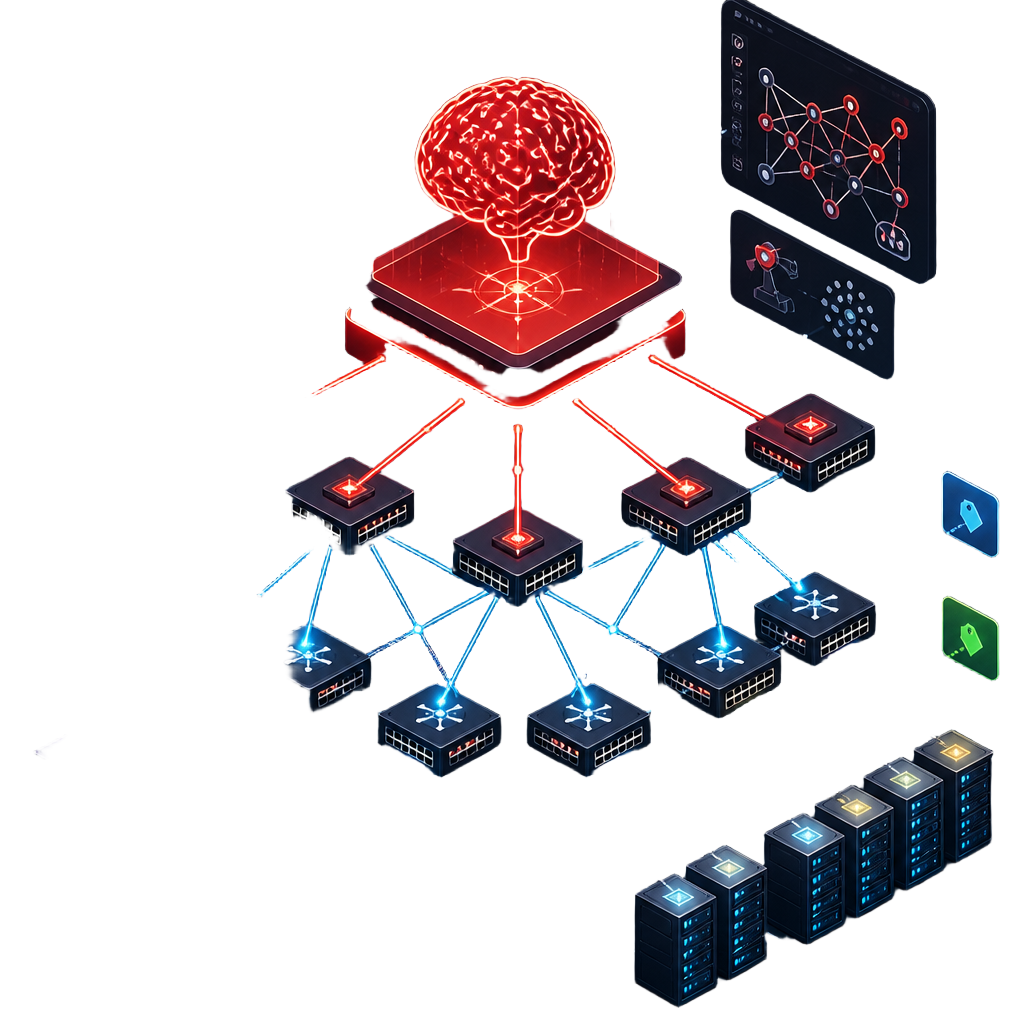
Una red definida por software separa el plano de control del plano de datos para administrar la infraestructura desde un controlador central. Mediante orquestación, API REST, OpenFlow y virtualización de funciones de red (NFV), SDN automatiza el aprovisionamiento, adapta la topología y aplica políticas consistentes en data center y campus.
SDN automatiza la infraestructura de data center y campus; SD-WAN optimiza la conectividad entre sucursales, y LAN/WAN cubre la base física y lógica de la red.
De un proceso manual a un cambio validado por API.
Ejemplo compuesto: una VLAN puede recorrer ticket, diseño, revisión, ventana, ejecución y validación. Con SDN, esos pasos pueden orquestarse mediante API, dry-run, aprobación GitOps y rollback. El tiempo y la reducción de errores se miden en el piloto de cada red.
El costo real de seguir con CLI manual
Cambios de días, errores de typo que tumban segmentos enteros, dependencia de pocos ingenieros senior y nula trazabilidad de configuraciones.
El costo de adoptar SDN mal
Comprar licencias ACI o NSX sin diseño de fabric, sin pipeline GitOps ni capacitación — termina siendo CLI con dashboard caro.
SDN BITS diseñado y operado en español
Cisco ACI, NSX, CloudVision o Apstra con assessment, piloto, migración por fases, GitOps de red y NOC 24/7 con SLA.
Comparativa SDN: Cisco ACI · VMware NSX · Arista CV · Juniper Apstra
Te enviamos un PDF con arquitectura, licenciamiento, hardware compatible y casos por industria — sin formularios largos.
Operación CLI manual heredada vs. SDN BITS
Cómo cambian tus tiempos, tus errores y tu visibilidad cuando la red se programa por software en lugar de CLI.
Aprovisionamiento en minutos vía API
VLAN, ACL, ruta o micro-segmento ejecutados mediante Ansible, REST o un flujo intent-based, con dry-run y rollback. El tiempo objetivo se valida en el piloto.
GitOps de red y CI/CD de configuración
Toda configuración versionada en Git, pull requests con diff legible, pipelines de validación y aprobación antes del push al fabric.
Micro-segmentación Zero Trust
Políticas por workload, identidad o tag (no IP). Propagación automática entre data center, campus, sucursales y nube — extremo a extremo.
Telemetría streaming + AIOps
Métricas en tiempo real por switch, puerto y flujo. Correlación multi-vendor, detección de anomalías con IA y troubleshooting guiado.
SDN — mucho más que un controlador con dashboard
Fabric automatizado, micro-segmentación, GitOps, telemetría, multi-cloud y NOC 24/7 — todo orquestado por BITS.
Fabric leaf-spine automatizado
Diseño leaf-spine con ECMP, EVPN-VXLAN, alta disponibilidad activo/activo y aprovisionamiento por intent.
- EVPN-VXLAN multi-pod
- ECMP balanceo
- Zero-touch provisioning
Multi-cloud y SDN-WAN
Extiende políticas SDN a AWS, Azure y GCP — VPC peering, transit gateway y rutas dinámicas desde el mismo controlador.
- AWS · Azure · GCP
- Transit Gateway
- Política única multi-nube
Automatización + GitOps de red
Ansible, Terraform y pipelines CI/CD para configuración de red versionada en Git, con validación y aprobación.
- Ansible · Terraform · Python
- Pull request + diff
- Dry-run + rollback
Micro-segmentación Zero Trust
Políticas por workload, identidad o tag distribuidas en todo el fabric, integradas a Cisco TrustSec o NSX DFW.
- Política por workload
- Identity-based
- Propagación extremo a extremo
Telemetría streaming + AIOps
gRPC/gNMI streaming, correlación multi-vendor, detección de anomalías con IA y dashboards en tiempo real.
- gNMI · OpenConfig
- Anomaly detection IA
- Dashboards live multi-vendor
Cumplimiento y observabilidad
Audit trail completo por cambio, evidencia para ISO 27001, PCI-DSS y cumplimiento regulatorio mexicano.
- Audit trail por API call
- ISO 27001 · PCI-DSS
- Evidencias automáticas
Cada cambio de red se aplica por API, no por CLI
La demostración ilustra VLANs, ACLs, micro-segmentación y rutas vía API REST, Ansible o Terraform. Las cifras no representan una red de cliente ni un SLA comprometido.
Actividad SDN · pipeline GitOps de red
DEMOModela las horas-ingeniero que podría liberar la automatización SDN
Explora un escenario no vinculante y sustituye el supuesto de automatización con el resultado de tu piloto antes de tomar decisiones.
Tu operación de red actual
Operación manual vs SDN BITS
¿Qué plataforma SDN conviene a tu data center?
No hay "mejor" universal — depende del tamaño del fabric, tu hardware actual, tu nube objetivo y tu equipo de operación. BITS te guía con criterio técnico, sin cuota de vendor.
Cisco ACI / DNA Center
SDN de referencia para grandes corporativos. ACI para data center con APIC, DNA Center / SD-Access para campus.
- APIC controller maduro
- TrustSec end-to-end
- Catalyst 9K SD-Access
- Soporte mundial
VMware NSX
SDN por software sobre hipervisor — micro-segmentación distribuida y multi-cloud con el mismo modelo.
- DFW micro-segmentación
- Multi-hypervisor
- VMC AWS/Azure
- Política única on-prem y nube
Arista / Juniper Apstra
Arista CloudVision (CVP) y Juniper Apstra para fabric multi-vendor intent-based, ideal para equipos cloud-native.
- Multi-vendor (no lock-in)
- Intent-based design
- Streaming telemetry nativo
- EVPN-VXLAN abierto
Una sola consola — data center, campus, sucursales y nube
SDN empresarial: una política y una API coordinan cambios validados en el fabric, con telemetría para medir el resultado.
gNMI + OpenConfig con detección de anomalías IA
- Streaming telemetry gNMI/gRPC sobre todo el fabric
- Métricas por puerto, flujo, VRF y EPG en tiempo real
- Detección de anomalías con IA (capacity, latencia, drops)
- Correlación multi-vendor: Cisco, Arista, Juniper, Aruba
- Dashboards live exportables a Grafana, Splunk o ELK
Una política, todo el fabric — propagación automática
- Declara intent (qué) — el controlador resuelve el cómo
- Misma política en data center, campus, sucursales y nube
- Validación automática antes del push para reducir el riesgo en producción
- Rollback con un clic si el cambio no cumple intent
- Pipelines GitOps con aprobación y trazabilidad por commit
Demo en vivo de aprovisionamiento automático
Te mostramos creación de VLAN → ACL → micro-segmento → despliegue validado → rollback en una sesión guiada.
Cinco pasos para adoptar SDN sin tirar tu red en producción
De assessment de tu red actual a operación automatizada — proceso por fases con piloto controlado, migración escalonada y change management con tu equipo de network engineers.
Assessment de red actual
Inventario de switches, VLANs, ACLs, políticas, dependencias y mapeo de tráfico real entre workloads.
Diseño SDN target
Selección de plataforma (ACI, NSX, CloudVision, Apstra), topología leaf-spine y modelo de políticas.
Piloto controlado
Pod de laboratorio o sucursal piloto con automatización Ansible/Terraform y validación end-to-end.
Migración por fases
Coexistencia con red legacy, ventanas controladas, dry-run y rollback validado en cada corte.
Automatización de operaciones
GitOps de red, pipelines CI/CD, runbooks por API, dashboards de telemetría y mesa de ayuda 24/7.
Beneficios de SDN: velocidad, control y seguridad automatizada
SDN BITS incorpora automatización, validación y trazabilidad para reducir trabajo manual y medir la operación de red.
Tiempo medido en piloto
VLAN, ACL o micro-segmento aprovisionado por API y comparado contra la línea base manual.
Menor exposición a errores manuales
Validación automática, dry-run y rollback ayudan a detectar typos y configuraciones inconsistentes antes del cambio.
Disponibilidad medible
Fabric activo/activo, telemetría streaming y SLA empresarial con créditos.
Tu SDN se potencia con el resto del stack BITS
Conecta la automatización SDN con la infraestructura física, la WAN, la seguridad y la operación administrada de BITS.
SD-WAN y SASE para sucursales
Optimiza enlaces WAN y aplica seguridad cloud entre data center, sedes y usuarios.
Redes LAN y WAN empresariales
Diseña la base física y lógica de switching, routing, VLAN y conectividad entre sedes.
Conectividad dedicada para empresas
Enlaces simétricos hacia data center y nube con objetivos de servicio definidos por contrato.
Seguridad Zero Trust y ZTNA
Micro-segmentación SDN integrada a políticas Zero Trust por identidad.
Nube administrada multicloud
Extiende políticas SDN a AWS, Azure y GCP con la misma orquestación.
Monitoreo de red NOC 24/7
Telemetría streaming, AIOps y disponibilidad por sitio y dispositivo.
Partners certificados
Cisco Gold · Arista · Juniper · VMware · Aruba.
Network engineers en español
CCIE, JNCIE y VCIX-NV locales — sin escalar a soporte global.
Migración sin big-bang
Coexistencia con red legacy, ventanas controladas y rollback listo en cada fase.
NOC propio 24/7
Telemetría streaming, AIOps y SRE on-call desde Chihuahua.
Redes definidas por software según tu sector
Corporativos multi-sitio
Fabric único entre data center, oficinas y home office con políticas Zero Trust consistentes.
Manufactura 4.0
Segmentación OT/IT con SDN, micro-segmentación por línea de producción y telemetría en planta.
Salud y seguros
Micro-segmentación de HIS/expediente clínico, cumplimiento LFPDPPP y trazabilidad por API call.
Empresas multi-cloud
Política única entre on-prem, AWS, Azure y GCP — sin re-arquitectar por nube.
Empresas que automatizaron su red con SDN y BITS
Organizaciones que reemplazaron CLI manual por SDN — provisión de VLAN en minutos, micro-segmentación Zero Trust y operación GitOps.
Paseo Central – Chihuahua
Integración tecnológica para un complejo comercial, hotelero y corporativo.
- CCTV Digital IP de Misión Crítica
- Control de Acceso Avanzado
Grupo México
Seguridad y automatización para ambientes mineros exigentes.
- Monitoreo Integral con IA
- Reducción de Costos en Operación
Grupo Bafar
Servicios Administrados de red LAN/WAN y Seguridad Perimetral.
- Disponibilidad histórica documentada del 99.13%
- Optimización histórica de costos WAN
Más sobre SDN, automatización y orquestación de red
Artículos sobre redes definidas por software, fabric leaf-spine, micro-segmentación, automatización con Ansible y operación GitOps de red.
Partners y tecnologías que dominamos
Preguntas frecuentes sobre SDN y automatización de red
SDN empresarial. Red programable, cambios controlados y NOC por alcance.
Agenda un Workshop SDN con assessment de tu red actual, recomendación de plataforma y roadmap de migración por fases — sin compromiso y con piloto controlado incluido.