[su_note note_color=”#ffffff” text_color=”#000000″ radius=”8″ class=”” id=””]
[su_column size=”2/3″]El Phishing es un acto que simula provenir de una fuente confiable como el correo electrónico, y su objetivo es obtener datos confidenciales de la victima para poder sacar algún tipo de provecho de esto.[su_button url=”https://cta-redirect.hubspot.com/cta/redirect/8071705/81e96ffd-9126-4bad-b38c-223598fdd3dc” target=”blank” background=”#f6a029″ size=”5″ center=”yes”]Solicita GRATIS una prueba[/su_button][/su_column][/su_note]
¿Qué es el phishing?
comunicaciones falsificadas que parecen provenir de una fuente confiable son llamados ataques de phishing, pueden comprometer todo tipo de fuentes de datos.
Estos ataques pueden extraer datos confidenciales como usuarios, contraseñas, números de tarjeta o nip y con esto obtener permisos para modificar y comprometer los sistemas conectados, como compras en tiendas departamentales, transferencia de efectivo, compras en líneas apuestas entre otros.
En algunas ocasiones los hackers obtienen usan los datos de las victimas para venderlas a un tercero , obtener ganancias ellos mismos y también para recopilar información para ataques mas maliciosos contra unas pocas persona o una empresa en especifico.

¿Cómo funciona el phishing?
El Phishing comienza normalmente con un correo electrónico el cual está diseñado para parecer que es Confiable. A menudo este tipo de mensajes toman correos de un sitio web y en otras ocasiones se tiene una victima en especifico.
Los atacantes comienzan por identificar a un grupo de personas a las que quieren atacar. Luego, crean correos electrónicos y mensajes de texto que parecen ser legítimos, pero en realidad contienen enlaces de paginas web, imágenes que aparentan ser inofensivas entre otros:
- Los phishers suelen utilizar emociones como el miedo, la curiosidad, la urgencia para alentar a los destinatarios a abrir archivos adjuntos o hacer clic en enlaces.
- Los ataques de phishing están diseñados para que parezca que provienen de empresas e individuos legítimos.
- Solo se necesita un ataque de phishing exitoso para comprometer su red y robar sus datos, por lo que siempre es importante pensar antes de hacer clic .
Peligros del phishing

Los riesgos personales de Phishing incluyen:
-
- Robo de cuentas de banco
- Cargos a tarjetas de crédito
- Perdida de acceso a sus archivos
- Publicaciones falsas

En el trabajo, los riesgos de Phishing incluyen:
-
-
- Pérdida de fondos corporativos
- Exponer la información personal de clientes y compañeros de trabajo
- Archivos bloqueados e inaccesibles
- Daño a la reputación de su empresa
-
- Prueba de concienciación sobre phishing

¿Cómo puede mi empresa aumentar su seguridad?
En la actualidad no hay una solución de ciberseguridad para evitar todos los ataques phishing. No depende únicamente de los equipos que protegen su empresa, si no también de educar al personal para cuando ocurran los ataques.
Este enfoque incluye la formación de concienciación de los empleados. Cuando un ataque atraviesa su seguridad, los empleados suelen ser la última línea de defensa.
¿Cómo puedo detectar el phishing?
Al recibir un correo electrónico puede examinar los enlaces a los que lo redirige una imagen o una liga para verificar que sea la que quiere abrir.
Buscando en los enlaces: la dirección de destino se mostrará en una ventana emergente flotante cerca de la dirección. Asegúrese de que el enlace de la dirección de destino sea igual al del correo electrónico. Además, tenga cuidado al hacer clic en enlaces que tengan caracteres extraños o estén abreviados.
En dispositivos móviles: puede observar la URL de destino pasando brevemente el mouse sobre el hipervínculo. Como resultado, la URL se materializará en una pequeña ventana emergente.
En las páginas web: la URL de destino se mostrará en la esquina inferior izquierda de la ventana del navegador, al pasar el cursor sobre el texto de anclaje.
Otros consejos para ayudar a prevenir los ataques de phishing incluyen:
- Controle sus cuentas en línea con regularidad
- Mantenga su navegador actualizado
- Tenga en cuenta las ventanas emergentes
- Nunca proporcione información personal por correo electrónico
- Tenga cuidado con los señuelos sociales y emocionales
- Seguimiento de los últimos ataques de phishing
¿Qué debo hacer si recibo un correo electrónico de phishing?
El primer paso es no abrir el correo electrónico si usted sospecha que es peligroso, además informe del correo a su empresa u organización para que lo puedan analizar a detalle y de ser un ataque bloquearlo por los diferentes tipos de medios.
Si descubre que se ha involucrado accidentalmente con un ataque de phishing y ha proporcionado información interna, debe informar el hecho de inmediato.
Tipos de ataques
Spear phishing
Este tipo de ataque es conocido por tener como objetivo a un grupo especifico de personas, una vez que obtienen el tipo de área que van a atacar crean correos mas específicos para que parezcan totalmente fidedignos y así obtener la información que necesitan, se calcula que un 80% de ataques en empresas esta relacionado a este tipo.
Consejos para detener el phishing (PDF)>
Phishing de Microsoft 365
En Microsoft 365 el método mas común es que el usuario reciba una liga donde aparentemente le solicitan su contraseña para poder restablecer su cuenta ya que se perdieron datos o solicitando confirme su contraseña en una liga apócrifa, llegando la respuesta al atacante y obteniendo sus datos de seguridad.
Blog: Detección de correos electrónicos falsos de Office 365>
Ballenero
Cuando los atacantes persiguen a un “pez gordo” como un CEO, se llama caza de ballenas. Estos atacantes suelen dedicar un tiempo considerable a perfilar el objetivo para encontrar el momento oportuno y los medios para robar las credenciales de inicio de sesión. La caza de ballenas es motivo de especial preocupación porque los ejecutivos de alto nivel pueden acceder a una gran cantidad de información confidencial de la empresa.
Phishing en redes sociales
Los atacantes recopilan información de la victima por medio de las redes sociales ya que en la mayoría de los casos, las personas no tienen restringido el contenido de su perfil y se puede ver fácilmente amigos y actividades.
Phishing de voz
El phishing de voz, o “vishing“, es una forma de ingeniería social.
Este tipo de ataque se caracteriza por que normalmente tiene que ver con alguien que lo conoce o tiene algo que usted necesita, se presentan como agentes de la compañía donde usted labora o de algún lugar que suele frecuentar para poder obtener información.
¿Qué debe hacer como empleado si sospecha de un ataque de phishing?

¿Cuáles son los signos más comunes de una estafa de phishing?
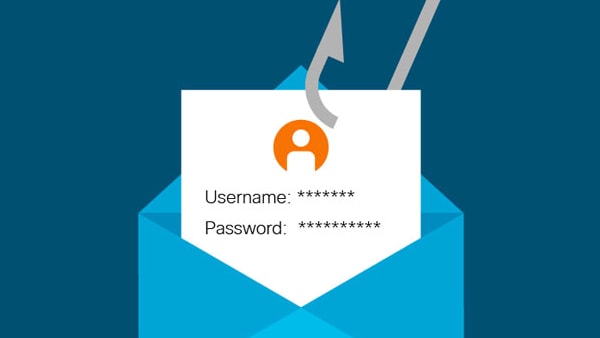
Qué puede suceder si hace clic en un enlace o archivo adjunto de correo electrónico de phishing
[su_button url=”https://cta-redirect.hubspot.com/cta/redirect/8071705/81e96ffd-9126-4bad-b38c-223598fdd3dc” target=”blank” background=”#f6a029″ size=”5″ center=”yes”]Agenda una sesión con un experto[/su_button]
[su_note note_color=”#f6a029″ text_color=”#000000″ radius=”6″ class=”” id=””]

[/su_note]
¿Te gustó leer sobre: “phishing“? Conoce más…
Publicaciones similares
[su_note note_color=”#efefef” text_color=”#000000″ radius=”8″ class=”” id=””][su_row][su_column size=”1/3″ center=”no” class=””]
[/su_column][su_column size=”1/3″ center=”no” class=””]
Honeywell anuncia múltiples sistemas de protección contra incendios
[/su_column][su_column size=”1/3″ center=”no” class=””]
[/su_column][/su_row][/su_note]
Publicaciones recientes
[su_note note_color=”#efefef” text_color=”#000000″ radius=”8″ class=”” id=””][su_row][su_column size=”1/3″ center=”no” class=””]
[/su_column][su_column size=”1/3″ center=”no” class=””]
Proveedor HPE Mexico: Implementación de aplicaciones con OneSphere
[/su_column][su_column size=”1/3″ center=”no” class=””]
[/su_column][/su_row][/su_note]
[su_note note_color=”#f6a029″][su_column size=”2/3″ center=”yes”][hubspot type=form portal=8071705 id=fd6aa361-33fb-4d0d-9c4f-7bfb13542117][/su_column][/su_note]
[su_divider divider_color=”#000000″ link_color=”#9f3a3b” size=”1″ margin=”10″]